 por
EU descarta ciberataques coordinados tras fallas en servicios e infraestructura
Los principales responsables de seguridad e inteligencia de Estados Unidos aseguraron ante el Congreso que no existen indicios de ciberataques coordinados detrás de las recientes fallas informáticas que afectaron servicios de transporte, comunicaciones y empresas del país.
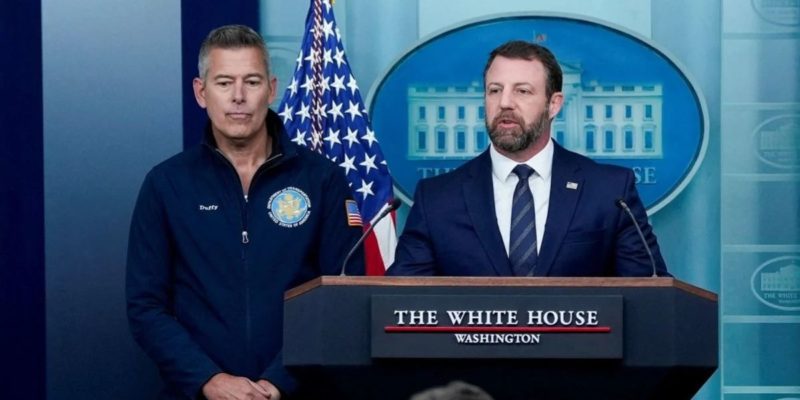
Durante una comparecencia ante el Comité de Seguridad Nacional de la Cámara de Representantes, el subdirector del FBI, Christopher Raia, afirmó que no hay evidencia de actividad cibernética maliciosa relacionada con los incidentes registrados durante la última semana. El secretario de Seguridad Nacional, Markwayne Mullin, y el director de Inteligencia Nacional, Jay Clayton, respaldaron esa postura.
Entre las afectaciones se encuentran la interrupción de despegues de vuelos comerciales durante varias horas, una falla temporal en la red interna de comunicaciones de la Agencia de Seguridad Nacional (NSA, por sus siglas en inglés), así como problemas en los servicios de Microsoft, United Airlines y diversas instituciones bancarias. Apple también reportó interrupciones en plataformas como iCloud, Apple Pay y App Store, que atribuyó a una actualización interna.
Por separado, el portal especializado Cyber News reportó que código JavaScript malicioso fue introducido en herramientas de la plataforma Optimizely, utilizadas por 178 sitios web, entre ellos los de IKEA, Air France, BBC, CNN y HSBC. Este reporte no fue presentado por las autoridades como evidencia de que las fallas en la infraestructura estadounidense formaran parte de una operación coordinada.
El secretario de Estado, Marco Rubio, también sostuvo que Estados Unidos no enfrenta un ataque sistemático y que los incidentes no están relacionados entre sí. En tanto, la NSA informó que la degradación temporal de algunos de sus sistemas ocurrió durante labores de mantenimiento programadas y aseguró que sus capacidades críticas permanecieron operativas.
Ante las fallas, legisladores demócratas y republicanos solicitaron explicaciones al Gobierno y mayor información sobre el estado de la infraestructura tecnológica. Algunos expresaron preocupación por la posibilidad de que los incidentes estuvieran relacionados con actividades maliciosas.
Durante la comparecencia, los funcionarios también pidieron al Congreso renovar la sección 702 de la Ley de Vigilancia de Inteligencia Extranjera (FISA), que permite recopilar comunicaciones de personas que no son ciudadanas estadounidenses y se encuentran fuera del país, sin una orden judicial individual tradicional. Argumentaron que esta disposición es necesaria para detectar amenazas externas, incluidas las procedentes de Irán.